
Politique de sécurité des informations
Politique de base de sécurité de l'information
Afin de protéger adéquatement les actifs informationnels de nos clients et les nôtres, nous avons établi une politique de base en matière de sécurité de l'information et mettrons en œuvre en permanence des mesures de gestion de la sécurité organisationnelles et techniques.
1. Objectif
Nous protégeons les actifs informationnels contre les risques tels que les fuites, les altérations, les pertes et les accès non autorisés, afin de maintenir un environnement où vous pouvez utiliser nos services en toute sérénité.
2. Portée
Cette politique s'applique aux actifs informationnels gérés par notre société (informations personnelles, informations relatives aux commandes, informations relatives aux paiements, informations commerciales, systèmes et réseaux), ainsi qu'à nos dirigeants, employés et sous-traitants.
3. Système de gestion
- Nous désignerons un responsable de la sécurité de l'information et mettrons en place un système de gestion.
- Nous établirons des règles et des procédures et clarifierons les pouvoirs et les responsabilités de chacun.
- Des inspections et des examens réguliers seront effectués.
4. Gestion des risques
Nous évaluons les risques en fonction de l'importance des actifs informationnels, nous les hiérarchisons et nous mettons en œuvre des contre-mesures en conséquence. Nous réévaluons ces mesures au besoin, compte tenu des changements environnementaux et des nouvelles menaces.
5. Mesures de contrôle de sécurité techniques et physiques
- Gestion des droits d'accès, renforcement de l'authentification et suppression des comptes inutiles
- Acquisition et maintenance des journaux, surveillance, collecte d'informations sur les vulnérabilités et réponse
- procédures de sauvegarde et de récupération
- Prévention des logiciels malveillants, gestion des appareils et des supports
6. Éducation et sensibilisation
Nous informerons nos cadres et nos employés de l'importance de la sécurité de l'information et nous assurerons une formation et une sensibilisation continues.
7. Gestion des entrepreneurs
Lors de l'externalisation de tâches ou de l'utilisation de services cloud, nous vérifions les mesures de gestion de la sécurité du partenaire d'externalisation et exigeons une gestion appropriée par le biais de contrats, etc.
8. Intervention en cas d'incident
Nous mettrons en place un système de signalement et de communication en cas d'accident, et nous enquêterons rapidement sur les causes, préviendrons les dommages supplémentaires et prendrons des mesures pour éviter toute récidive. Nous signalerons l'incident aux organismes compétents et les informerons si nécessaire.
9. Respect des lois et réglementations
Nous nous conformerons à la Loi sur la protection des renseignements personnels, aux autres lois et règlements connexes, aux lignes directrices et aux obligations contractuelles.
10. Amélioration continue
Nous améliorerons en permanence notre système de gestion et nos mesures de contrôle de la sécurité en fonction des résultats des audits et des inspections, des changements de l'environnement et des tendances technologiques.
Points clés de cette page
- Déclaration de protection des actifs informationnels et d'amélioration continue
- Clarification du système de gestion, des sous-traitants et de la réponse aux incidents
- Précision des points de contact pour les demandes de renseignements
Enquête
Choisissez parmi les produits populaires
- Consultez les détails du produit CBX CORE Premium VAPE liquide.
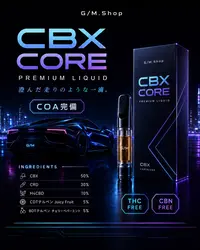
- Liquide de vapotage premium CBX CORE
- 7,920 15,180 ¥ ~ XNUMX XNUMX ¥
- Accédez aux détails du produit pour le liquide de vapotage MamaWako (H4CBH(k) 70% CBX 10%).

- MamaWako (H4CBH(k) 70% CBX 10%) Liquide VAPE
- 8,800 22,330 ¥ ~ XNUMX XNUMX ¥
- Détails du produit HHBD 60% E-liquide
- Liquide de vapotage HHBD 60 %
- 8,690 18,040 ¥ ~ XNUMX XNUMX ¥
- Consultez les détails du produit pour MDMA × MM Analogue [À usage de recherche]
- Analogue MDMA × MM [À usage de recherche]
- ¥ 12,100